- A IA já entrou nas empresas. A questão é saber por onde
- O que é Shadow AI
- De Shadow AI para shadow AI agents
- O que os números mostram em 2026
- Por que Shadow AI é mais difícil de controlar que Shadow IT
- As três portas de entrada da IA não governada
- Os principais riscos do Shadow AI
- Proibir IA resolve?
- Boas práticas para descobrir e controlar Shadow AI
- Onde entram NIST AI RMF, ISO/IEC 42001 e os 3 Gs da IAPP
- Um roteiro prático para os primeiros 90 dias
- O que muda para Segurança da Informação
- Formação AI Governance Manager e MBA da TIexames
- Por onde começar
1. A IA já entrou nas empresas. A questão é saber por onde
Um colaborador abre uma ferramenta de inteligência artificial para resumir um contrato. Outro envia um trecho de código para um assistente de programação. Uma equipe cria um agente para consultar documentos internos e responder perguntas. Outro profissional conecta uma IA ao e-mail, ao calendário ou ao sistema corporativo para automatizar tarefas.
Tudo isso pode acontecer antes que Segurança da Informação, TI ou mesmo a liderança saibam que a ferramenta está sendo utilizada.
Esse fenômeno ganhou um nome: Shadow AI.
O termo descreve aplicações, modelos e agentes de inteligência artificial utilizados fora dos mecanismos formais de aprovação e governança da organização.
O problema não é novo. Durante anos, empresas lidaram com Shadow IT: softwares, dispositivos e serviços adotados pelos funcionários sem conhecimento ou aprovação da TI. A inteligência artificial adiciona uma dimensão nova. Uma ferramenta de IA não apenas armazena ou processa informações. Dependendo de suas capacidades e integrações, ela interpreta dados, gera conteúdo, consulta sistemas e, no caso dos agentes, executa ações.
Em 30 de setembro de 2026, o Gartner chamou atenção para essa nova etapa. Segundo a consultoria, funcionários estão construindo e utilizando agentes de IA mais rapidamente do que muitas organizações conseguem governá-los. O Gartner chama de shadow AI agents aqueles que podem existir sem conhecimento da equipe de cibersegurança ou ser visíveis sem que a organização tenha meios adequados para compreendê-los ou controlá-los. No levantamento citado pela consultoria, 61% dos profissionais seniores de cibersegurança pesquisados já observaram automações com agentes de IA em softwares corporativos aprovados, e 59% suspeitavam ou tinham evidências de utilização não autorizada por funcionários.
A pergunta, portanto, deixou de ser apenas:
Nossos funcionários estão usando ChatGPT, Gemini, Copilot ou outras ferramentas de IA?
Agora existe outra:
Quais agentes de IA estão operando dentro da empresa, a quais dados eles têm acesso e o que estão autorizados a fazer?
2. O que é Shadow AI
Não existe uma definição única e universal, mas o conceito converge para o uso de inteligência artificial fora da visibilidade ou dos mecanismos de governança da organização.
A Microsoft, por exemplo, usa Shadow AI para se referir a aplicações de IA voltadas ao consumidor e agentes independentes implantados na organização sem visibilidade ou aprovação da TI, e relaciona esse quadro a vazamento de dados, violações de compliance, vulnerabilidades de segurança e falta de auditabilidade.
Na prática, Shadow AI aparece de muitas formas:
| Situação | Exemplo |
|---|---|
| IA generativa não aprovada | Funcionário usa uma conta pessoal para analisar documentos corporativos |
| Assistente de programação | Desenvolvedor envia código-fonte para uma ferramenta externa |
| Extensão com IA | Extensão do navegador acessa páginas e informações usadas no trabalho |
| IA incorporada a SaaS | Um sistema já contratado passa a oferecer recursos de IA que ainda não foram avaliados |
| Automação criada pelo usuário | Profissional cria um fluxo com IA em uma plataforma low-code ou no-code |
| Modelo local | Equipe executa um modelo diretamente em máquinas ou servidores da organização |
| Agente de IA | Funcionário cria um agente capaz de acessar dados e executar tarefas em outros sistemas |
| Bot de reunião | Assistente de transcrição entra em videoconferências por convite de agenda e grava o que é dito |
Nem todo uso não autorizado ocorre com intenção maliciosa. Frequentemente acontece o contrário: o funcionário encontra uma ferramenta que resolve uma tarefa real mais rápido e começa a utilizá-la.
É isso que torna Shadow AI difícil de controlar. A organização pode bloquear uma ferramenta. A necessidade que levou o funcionário a procurá-la continua existindo.
3. De Shadow AI para shadow AI agents
Existe uma diferença importante entre fazer uma pergunta a uma IA e colocar um agente para trabalhar.
Uma aplicação generativa convencional recebe uma solicitação e produz uma resposta. Um agente recebe um objetivo, consulta diferentes fontes, utiliza ferramentas e executa uma sequência de ações para tentar atingir esse objetivo. Quanto maior a autonomia e as permissões, maior o impacto de um erro, de um comprometimento ou de um comportamento inesperado.
O Gartner recomenda avaliar o risco dos agentes considerando principalmente duas dimensões: a sensibilidade dos dados aos quais conseguem acessar e seu nível de autonomia.
| IA utilizada no trabalho | O que pode fazer | Exemplo de risco |
|---|---|---|
| Chatbot sem dados internos | Gerar ou resumir conteúdo | Informação incorreta utilizada sem revisão |
| IA com documentos corporativos | Consultar informações internas | Exposição de dados confidenciais |
| IA integrada a sistemas | Ler informações diretamente de aplicações | Acesso indevido ou excessivo |
| Agente com ferramentas | Consultar sistemas e executar tarefas | Ações não autorizadas |
| Agente com alta autonomia | Executar fluxos com pouca intervenção humana | Alterações, transações ou decisões inesperadas |
Essa mudança explica por que o Gartner classificou a supervisão de agentes de IA entre as principais tendências de cibersegurança de 2026 e projeta que, até o fim do ano, 40% das aplicações corporativas tragam agentes de IA para tarefas específicas, contra menos de 5% em 2025.
Em setembro de 2026, a consultoria reforçou o ponto: políticas escritas, sozinhas, não conseguem controlar ações autônomas executadas em velocidade de máquina. Para agentes, a governança precisa chegar aos controles que atuam durante a operação, e não apenas aos documentos aprovados antes dela.
💡 A diferença que resume tudo
No Shadow AI clássico, o funcionário usa um chatbot não aprovado. No shadow AI agent, o funcionário cria um agente que lê e-mails, altera planilhas compartilhadas e dispara ações em outros sistemas sem que ninguém saiba. É a diferença entre responder e agir.
4. O que os números mostram em 2026
O Shadow AI deixou de ser uma preocupação teórica. Os relatórios publicados ao longo de 2026 colocaram preço e frequência no problema.
O dado mais citado vem do Cost of a Data Breach Report 2026, estudo anual da IBM conduzido pelo Ponemon Institute com 602 organizações violadas em 16 países e 17 setores. Incidentes de segurança envolvendo Shadow AI saltaram de 20% para 43% das organizações violadas em um ciclo de pesquisa. O custo médio dessas violações chegou a US$ 5,39 milhões, acima da média global de US$ 4,99 milhões. Cerca de metade dos incidentes com Shadow AI resultou em perda ou comprometimento de dados, e aproximadamente um em cada cinco gerou multa regulatória.
O mesmo relatório mostra o tamanho da lacuna de governança: 68% das organizações violadas não tinham política de governança de IA, e entre as que sofreram violação relacionada a IA, 92% não aplicavam controles de acesso adequados a modelos e dados.
Outros levantamentos completam o retrato:
| Dado | Fonte |
|---|---|
| 75% das organizações reportaram uso não autorizado de assistentes de programação com IA; 50% relataram acesso de funcionários a plataformas públicas SaaS de agentes de IA generativa | Gartner, 2026 |
| Na base de clientes monitorada pela plataforma, a organização média registra 223 violações de política de dados ligadas a IA generativa por mês; no quartil superior, 2.100 por mês. São violações de política detectadas, não necessariamente vazamentos consumados | Netskope Threat Labs, Cloud and Threat Report 2026 (telemetria de outubro de 2024 a outubro de 2025) |
| 38% dos profissionais brasileiros pesquisados usam ferramentas de IA sem autorização da empresa; 39,1% dizem não ter acesso a nenhum serviço de IA fornecido pela empresa | Thomson Reuters, Future of Professionals 2026 (recorte Brasil; profissionais de áreas como jurídico, tributos, risco e compliance) |
| 66% das companhias brasileiras pesquisadas admitem que o uso de Shadow AI ocorre com alguma frequência; 8 em cada 10 líderes se preocupam com uso de IA externa sem aprovação formal | SAP e Oxford Economics, Value of AI (pesquisa de maio de 2025 com médias e grandes empresas, incluindo 200 líderes brasileiros) |
⚠️ Repare nos dois números brasileiros lado a lado
38% usam IA por conta própria e 39,1% não recebem nenhuma ferramenta da empresa. Os dois percentuais vêm de recortes distintos da mesma pesquisa e não provam, sozinhos, uma relação de causa. Mas sugerem uma leitura que a experiência prática confirma com frequência: onde a organização não oferece um caminho governado, parte dos funcionários constrói o seu. A falta de alternativas adequadas é um dos fatores centrais do Shadow AI, ao lado do desconhecimento das regras, da preferência por ferramentas específicas e da facilidade de acesso. Tratar o fenômeno apenas como indisciplina ignora essa parte do problema, e essa leitura orienta as boas práticas da seção 9.
5. Por que Shadow AI é mais difícil de controlar que Shadow IT
Quem já conviveu com Shadow IT pode achar que basta repetir a receita: bloquear domínios, revisar contratos, aplicar DLP. Nenhum desses desafios é totalmente inédito, mas a IA amplia cinco fatores ao mesmo tempo, e é a combinação deles que muda o controle.
- Acesso em minutos. Não há servidor, compra ou implantação. O SaaS já tinha essa característica, mas as ferramentas de IA a levaram ao extremo: basta abrir uma aba do navegador e criar uma conta gratuita.
- O uso se disfarça de trabalho comum. Escrever, traduzir, resumir e pesquisar são atividades normais. Sem inspeção e classificação adequadas, esse acesso se confunde com navegação comum.
- O dado é não estruturado. Prompts, textos colados e arquivos anexados escapam de regras de DLP limitadas a padrões fixos, como números de cartão. Soluções modernas conseguem classificar conteúdo por contexto e restringir colagem e envio para aplicações de IA; o problema real está na cobertura e na configuração desses controles, que muitas organizações ainda não estenderam à IA generativa.
- A saída influencia decisões. Quando o uso envolve um serviço externo, o dado pode ser retido, processado e incorporado pelo provedor, enquanto a resposta gerada entra em relatórios, pareceres e decisões sem que ninguém registre a origem.
- As ferramentas viraram agentes. Leem dados, chamam outras ferramentas e executam ações, o que amplia o impacto de qualquer falha de controle.
6. As três portas de entrada da IA não governada
Na Formação AI Governance Manager da TIexames, organizamos o fenômeno por suas portas de entrada, porque cada porta exige uma estratégia diferente de descoberta e de controle. Em 2026, a IA não governada entra na empresa por três caminhos, e a política de uso aceitável fecha parte do primeiro e quase nada dos outros dois.
| Porta 1: a pessoa | Porta 2: o fornecedor | Porta 3: a máquina | |
|---|---|---|---|
| Como entra | Conta pessoal, dispositivo pessoal, hábito trazido de casa | Recurso de IA ligado por padrão em SaaS já contratado | Extensão de navegador, conector OAuth, servidor MCP, bot de reunião, navegador agêntico |
| Quem decide | O funcionário | O fornecedor | Qualquer pessoa com permissão de instalar ou autorizar |
| Como se descobre | Telemetria de navegador, DLP, pesquisa interna | Notas de versão, console de administração, revisão contratual | Inventário de extensões, lista de concessões OAuth, log de identidade |
| Controle que fecha | Identidade corporativa, DLP, alternativa aprovada | Cláusula contratual, revisão de configuração padrão, leitura periódica de release notes | Allowlist de extensões, governança de apps OAuth, registro de agentes |
A porta 2 merece atenção especial. Uma organização pode conhecer todos os sistemas que contratou formalmente e, mesmo assim, não conhecer todas as IAs que participam dos seus processos, porque fornecedores adicionam recursos de IA depois da assinatura do contrato, muitas vezes ativados por padrão.
A porta 3 ganha relevância com a difusão de agentes, extensões e conectores. Um bot de transcrição convidado para uma reunião por um participante externo, uma extensão instalada por um analista ou um conector OAuth autorizado com um clique entram na operação sem passar por nenhum processo de compra ou aprovação.
7. Os principais riscos do Shadow AI
O risco não está no fato de uma ferramenta possuir inteligência artificial. Ele depende do que a ferramenta recebe, a quais recursos tem acesso, de suas permissões e do processo em que está sendo utilizada.
| Risco | Como pode aparecer |
|---|---|
| Vazamento de informações | Contratos, código-fonte, estratégias, documentos internos ou dados de clientes são enviados para ferramentas não aprovadas |
| Privacidade | Dados pessoais são tratados em serviços que não passaram pela avaliação da organização |
| Falta de rastreabilidade | A empresa não consegue determinar qual IA participou de uma atividade ou decisão |
| Respostas incorretas | Conteúdo gerado pela IA é utilizado sem validação adequada |
| Prompt injection | Conteúdo externo tenta manipular as instruções seguidas por uma IA ou agente |
| Permissões excessivas | Um agente recebe acesso maior do que o necessário para executar sua função |
| Autonomia excessiva | O agente executa ações críticas sem aprovação humana adequada |
| Dependência de terceiros | Dados e processos passam a depender de fornecedores que não foram avaliados |
| Compliance | O uso da IA entra em conflito com requisitos legais, contratuais ou internos |
Vazamento de informações
É o risco mais imediato. Não é necessário um ataque sofisticado: o problema pode começar com um simples copiar e colar. Quando contas pessoais e aplicações não aprovadas entram no fluxo de trabalho, a organização perde a capacidade de determinar para onde seus dados estão indo e sob quais condições estão sendo tratados.
Privacidade e dados pessoais
Quando prompts, arquivos ou bases conectadas contêm dados pessoais, a discussão entra no campo da proteção de dados. No Brasil, a ANPD publicou em 2024 uma edição do seu Radar Tecnológico dedicada à IA generativa, atualizada em versão em inglês em 2026, abordando riscos à privacidade e práticas como o compartilhamento de dados pessoais com sistemas de IA generativa. Utilizar IA não elimina nenhuma obrigação da LGPD. Um incidente originado em ferramenta não aprovada continua sendo um incidente da organização: precisa ser avaliado e tratado e, quando puder acarretar risco ou dano relevante aos titulares, comunicado à ANPD e aos próprios titulares, conforme os critérios da autoridade. Responsabilidades e eventuais sanções dependem das circunstâncias de cada caso, mas o fato de a ferramenta não ter sido aprovada não serve de atenuante.
Falta de rastreabilidade
Se ninguém sabe que determinado sistema existe, perguntas básicas ficam sem resposta. Qual modelo foi utilizado? Quais informações foram enviadas? Quem autorizou o uso? Quais sistemas o agente acessou? Qual decisão recebeu influência daquela IA?
Quando sistemas de IA participam de processos relevantes, essa lacuna deixa de ser um problema técnico e passa a ser um problema de governança, de auditoria e, em caso de incidente, de defesa jurídica.
8. Proibir IA resolve?
Sozinha, não.
Em determinados ambientes, bloquear aplicações ou funcionalidades pode ser necessário. Mas bloqueio não é estratégia de governança. Se a empresa proíbe uma ferramenta enquanto permanece a necessidade de negócio que levou os funcionários a procurá-la, o bloqueio isolado tende a incentivar a migração do uso para dispositivos pessoais, contas gratuitas e canais que a empresa enxerga ainda menos. O próprio Gartner alerta que proibições genéricas tendem a agravar o problema e recomenda, no lugar delas, inventário centralizado e políticas claras.
Há um dado do relatório da IBM que ilustra o descompasso: enquanto os incidentes com Shadow AI dobravam, a proporção de organizações que, entre as que mantinham alguma governança de IA, exigiam aprovação prévia da TI para implantar IA caiu de 45% para 38%. O uso cresceu e o controle não acompanhou.
A abordagem sustentável combina restrições proporcionais ao risco com alternativas corporativas que funcionam de verdade. Em vez de limitar a política a não use IA, a organização precisa responder:
Como permitir que as pessoas utilizem IA dentro de limites aceitáveis de segurança, privacidade e governança?
9. Boas práticas para descobrir e controlar Shadow AI
Não existe um controle único capaz de resolver o problema. O que existe é um conjunto de práticas que se repete nas recomendações do Gartner, nos achados da IBM, nas orientações da IAPP e na experiência de quem implementa governança de IA. São oito.
9.1 Descobrir antes de controlar
Não é possível governar o que a organização não sabe que existe, e nenhuma fonte de dados enxerga tudo. O dispositivo pessoal em rede doméstica nem passa pelo perímetro corporativo. A conta pessoal aberta no navegador do equipamento da empresa passa pelo proxy e pelo firewall, mas, sem inspeção e controles de navegador ou endpoint configurados para isso, o acesso se confunde com navegação comum e a identidade usada fica invisível: a empresa habilita o Copilot via SSO e o funcionário abre outra aba. E o recurso de IA embarcado em um SaaS já autorizado não gera nenhum sinal novo de rede.
Por isso a descoberta combina várias fontes, cada uma enxergando uma parte do problema:
| Fonte | O que costuma encontrar | Limitações e pontos cegos possíveis |
|---|---|---|
| CASB e ferramentas de descoberta SaaS | Aplicações em nuvem acessadas pela rede corporativa e, conforme a arquitetura, integrações por API | Uso em dispositivo e rede pessoais fora do alcance da solução |
| Logs de DNS, firewall e proxy | Domínios acessados e volume de tráfego | Sem inspeção e integração adicionais, não revelam conteúdo, conta usada nem dado enviado |
| Telemetria de endpoint e inventário de extensões | Extensões instaladas e processos locais | Uso em equipamento não gerenciado |
| Logs do provedor de identidade | Aplicativos com login corporativo e concessões OAuth | Aplicativos acessados com conta pessoal |
| Relatórios de despesa e cartão corporativo | Assinaturas individuais pagas | Uso de camada gratuita |
| Gestão de fornecedores e contratos | Contratos com cláusula de IA | Recursos ativados após a assinatura, quando não há revisão contínua de notas de versão e configurações |
| Pesquisa e entrevistas com as áreas | Casos de uso, motivação, dado tratado | O que o respondente decide não contar |
| Repositórios de código | Chaves de API e integrações diretas com modelos | Uso via interface web |
| Ferramentas de colaboração | Bots de reunião e integrações conectadas | Bots que entram por convite de participante externo podem não aparecer no inventário de integrações, apenas nos registros de participantes |
💡 Metade da descoberta não é técnica
Em empresas de menor porte, dois pontos de partida de alto retorno são o relatório de despesas e a revisão da lista de concessões OAuth no Google Workspace ou no Entra ID. Nenhum dos dois exige compra de ferramenta, e os dois encontram coisas que os logs de rede dificilmente mostram. Um exercício simples para começar: exportar as concessões de aplicativos de terceiros, ordenar por escopo de permissão e marcar tudo que lê e-mail ou arquivos.
9.2 Comunicar a descoberta com anistia, não com caçada
Se o funcionário achar que o objetivo é punir, ele esconde, e a empresa fica com um inventário que descreve um mundo que não existe. A prática recomendada é abrir, por escrito e com prazo definido, um canal de declaração e regularização de boa-fé: quem informar o que usa durante o levantamento não sofre medida disciplinar pelo uso declarado, e o caso passa a ser avaliado para aprovação, adequação ou substituição.
Os critérios e os limites dessa anistia devem ser definidos com RH e Jurídico antes do anúncio. Ela cobre a experimentação de boa-fé, não situações como fraude, má-fé ou ocultação de incidente já ocorrido, e nenhuma promessa interna afasta obrigações legais da organização perante terceiros e autoridades.
Delimitar o período também tem um motivo jurídico. Tolerar o uso irregular por tempo prolongado, sem reação formal, pode enfraquecer a capacidade da organização de exigir disciplina depois e fragilizar eventual medida disciplinar. O prazo marca o fim da tolerância e o início da regra.
9.3 Manter um inventário de IA vivo
A descoberta alimenta um inventário, e o inventário só tem valor se for mantido. O Gartner recomenda um registro centralizado de agentes, com permissões e escopo documentados e categorização pelo risco para o negócio. Para cada ferramenta ou agente, o registro precisa responder:
| Informação | Pergunta que precisa ser respondida |
|---|---|
| Ferramenta ou agente | O que está sendo utilizado? |
| Proprietário | Quem responde por esse uso? |
| Finalidade | Para que a IA é utilizada? |
| Dados | Que informações ela recebe ou acessa? |
| Integrações | A quais sistemas está conectada? |
| Permissões | Pode ler, alterar ou executar ações? |
| Autonomia | Quanto consegue fazer sem intervenção humana? |
| Criticidade | Qual seria o impacto de uma falha? |
| Aprovação | O uso foi formalmente autorizado? |
| Controles | Quais medidas já existem? |
9.4 Classificar pelo risco, não pela ferramenta
Nem toda utilização exige o mesmo nível de controle. Usar IA para gerar ideias para uma apresentação é muito diferente de conectar um agente ao CRM com acesso aos dados de clientes. Uma classificação prática combina quatro dimensões:
sensibilidade dos dados + autonomia + capacidade de ação + impacto do processo
Um semáforo simples já evita que cada caso dependa de reunião de comitê: verde para uso liberado com orientações, amarelo para uso que exige condições ou aprovação, vermelho para uso proibido ou pendente de avaliação formal. Quanto maior a combinação das quatro dimensões, maior o nível de controle.
9.5 Escrever a política e criar uma via rápida de aprovação
Uma política corporativa de IA precisa ser compreensível para quem realmente utiliza a tecnologia. Ela estabelece ferramentas aprovadas, tipos de informação que podem e não podem ser inseridos, regras para contas pessoais, casos que exigem autorização, critérios para criação de agentes, regras para integrações e conectores, situações que exigem revisão humana e responsabilidades sobre conteúdos e decisões apoiados por IA.
E precisa vir acompanhada de um processo de aprovação que funcione em dias, não em meses. Detecção sem via rápida de aprovação vira caçada sem saída: a empresa encontra o uso, nega, e o funcionário procura outra ferramenta que ninguém encontrou ainda.
9.6 Tratar agentes como identidades, com menor privilégio
Um agente que consulta uma agenda não deveria conseguir enviar e-mails. Um agente que analisa documentos não deveria conseguir apagá-los. Um agente que consulta um banco de dados não deveria receber automaticamente permissão para alterá-lo. O princípio é conhecido: menor privilégio. Um agente não precisa herdar todos os privilégios do funcionário que o criou.
O Gartner vai além e recomenda tratar cada agente, interno ou de terceiro, como uma identidade não humana distinta, com proprietário definido e direitos de acesso próprios. Em vez de credenciais estáticas, acesso temporário revogado quando a tarefa termina. O objetivo é conseguir atribuir cada ação autônoma a um responsável humano e manter a auditabilidade que governança e compliance exigem.
Isso muda a discussão tradicional de identidade e acesso. Não basta perguntar quem pode acessar este sistema. Também será necessário perguntar: quais agentes podem acessá-lo, em nome de quem e para fazer o quê?
9.7 Levar o controle para o tempo de execução
Para agentes, a política aprovada em comitê não alcança a ação executada em velocidade de máquina. A orientação do Gartner é substituir a supervisão manual por guardrails ativos: limites de escopo declarados (quais ferramentas, quais dados, qual valor máximo por ação), aprovação humana obrigatória para ações críticas ou irreversíveis, interruptores de circuito que pausam o agente diante de comportamento fora do esperado, separação entre o raciocínio da IA e a execução, trilha completa de decisão e ação, e um botão de parada com dono nomeado e tempo de resposta conhecido.
9.8 Monitorar continuamente e oferecer alternativas que funcionam
A aprovação inicial não encerra a governança. Modelos mudam, fornecedores adicionam funcionalidades, agentes recebem novas integrações. Inventário, permissões e comportamento precisam ser revistos durante todo o ciclo de vida, e o processo de resposta a incidentes precisa ser adaptado para detectar e responder a automações de IA que operem fora do comportamento esperado.
E uma das medidas mais recomendadas contra o Shadow AI continua sendo a mais simples de enunciar: disponibilizar ferramentas aprovadas que realmente atendam às necessidades dos funcionários, com capacitação para o uso correto. Quanto maior a distância entre o que a política permite e o que as pessoas precisam fazer para entregar o trabalho, maior o incentivo para procurar soluções externas.
✅ A métrica certa mede os dois lados
Um programa de controle de Shadow AI bem desenhado acompanha duas curvas ao mesmo tempo: o risco (incidentes, dados expostos, usos não autorizados detectados) e a oferta governada disponível (ferramentas aprovadas em uso, tempo médio de aprovação de novos casos). Os indicadores pedem interpretação: mais usos detectados podem significar melhor descoberta, e não mais risco, assim como uma queda nas detecções pode refletir controles eficazes, capacitação ou perda de visibilidade. Por isso, leia os números junto da cobertura de monitoramento e da gravidade dos casos, e trate uma melhora de risco sem melhora na oferta governada como sinal para investigar se o uso migrou para canais menos visíveis.
10. Onde entram NIST AI RMF, ISO/IEC 42001 e os 3 Gs da IAPP
As organizações não precisam construir sua estrutura de governança do zero.
O NIST AI Risk Management Framework (AI RMF 1.0) organiza a gestão de riscos de inteligência artificial em quatro funções:
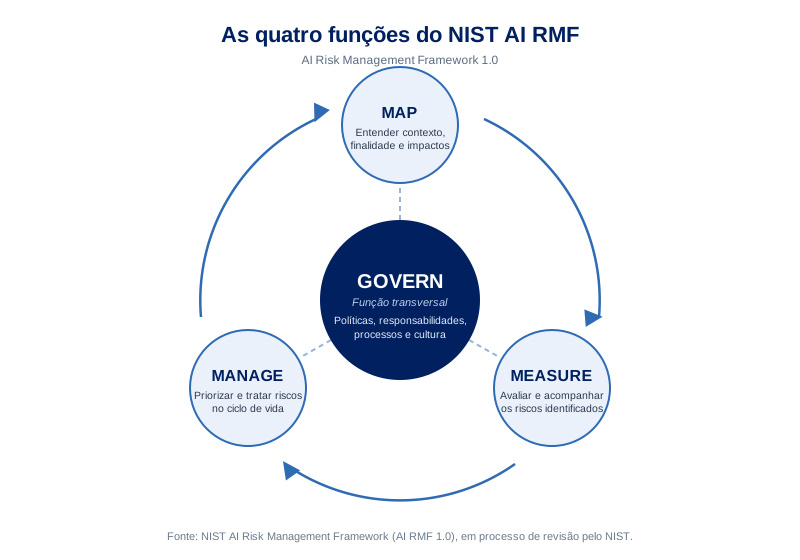
Govern funciona como função transversal às demais: estrutura as políticas, as responsabilidades, os processos e a cultura de gestão de riscos que sustentam o ciclo de mapear, medir e gerenciar. O framework é de adoção voluntária e, para Shadow AI, é especialmente útil porque ajuda a organização a conectar inventário, responsabilidades, contexto, avaliação e tratamento de riscos em uma estrutura única. Em outubro de 2026, vale registrar que o próprio NIST informa que o AI RMF 1.0 está em processo de revisão.
A ISO/IEC 42001:2023 segue outra abordagem: estabelece requisitos para criar, implementar, manter e melhorar continuamente um Sistema de Gestão de Inteligência Artificial (AIMS), aplicável a organizações que fornecem ou utilizam produtos e serviços baseados em IA. Shadow AI se conecta diretamente a essa discussão: uma organização dificilmente demonstra governança consistente sobre IA, muito menos sustenta uma certificação, se desconhece parte dos sistemas e casos de uso que existem dentro dela.
Para a camada em que qualquer funcionário cria e usa IA no dia a dia, uma síntese apresentada no AI Governance Global Europe 2026, evento da IAPP, ajuda a comunicar o programa para fora da equipe de governança: os 3 Gs para a IA democratizada.
- Guidance: educar os funcionários sobre suas responsabilidades e sobre como o uso cotidiano de IA pode gerar riscos legais, regulatórios ou éticos relevantes.
- Greenlight: deixar claro quais ferramentas e plataformas de IA estão disponíveis e aprovadas, e quais fontes de dados e padrões podem ser usados.
- Guardrails: implementar guardrails técnicos dentro das plataformas aprovadas, para monitorar entradas e saídas, detectar e sinalizar riscos e rastrear casos de uso.
A ideia por trás dos 3 Gs é que a governança deve permitir que as equipes inovem com confiança, sabendo que existem guardrails e padrões, em vez de transformar o programa em uma lista de proibições.
11. Um roteiro prático para os primeiros 90 dias
Para uma empresa que ainda não possui estrutura de governança de IA, tentar resolver tudo de uma vez produz burocracia sem necessariamente produzir controle. Um começo realista pode ser dividido em três etapas:
| Período | Prioridade | Principais ações |
|---|---|---|
| 0 a 30 dias | Descobrir | Abrir o canal de declaração de boa-fé, com prazo e critérios definidos com RH e Jurídico, e mapear ferramentas, agentes e casos de uso combinando as fontes da seção 9.1. Começar pelas concessões OAuth e pelos relatórios de despesa. Identificar contas pessoais, integrações, dados sensíveis e processos críticos |
| 31 a 60 dias | Classificar e estabelecer regras | Montar o inventário, classificar pelo semáforo de risco, definir ferramentas autorizadas, estabelecer regras para dados e publicar o processo de aprovação com prazo de resposta |
| 61 a 90 dias | Controlar e acompanhar | Revisar permissões, registrar agentes como identidades com dono, aplicar menor privilégio e controles técnicos, capacitar equipes, adaptar a resposta a incidentes e iniciar o monitoramento com as duas métricas: risco reduzido e oferta governada disponível |
A meta inicial não precisa ser eliminar imediatamente todo uso não autorizado. Precisa ser transformar um ambiente invisível em um ambiente conhecido e administrável.
12. O que muda para Segurança da Informação
Durante anos, equipes de Segurança da Informação aprenderam a procurar dispositivos, aplicações, contas e serviços não autorizados. Agora precisam procurar também agentes.
Isso leva a discussão de IA para dentro de disciplinas tradicionais: IAM, DLP, gestão de terceiros, desenvolvimento seguro, resposta a incidentes e gestão de acessos. E muda a escala do problema de identidade: quando cada funcionário pode criar vários agentes em plataformas low-code, a superfície de identidades a administrar cresce muito mais rápido que o quadro de pessoal.
A expansão da IA não elimina os fundamentos tradicionais de segurança. Ela aumenta a quantidade e o tipo de entidades às quais esses fundamentos precisam ser aplicados.
Shadow AI revela, no fim, um problema maior do que o uso de uma ferramenta sem autorização. Ele expõe a diferença entre a velocidade com que pessoas e áreas de negócio adotam inteligência artificial e a velocidade com que muitas organizações conseguem criar mecanismos para administrá-la. Uma IA que apenas responde já exige cuidados com dados, privacidade e confiabilidade. Uma IA que acessa sistemas, utiliza ferramentas e executa ações exige identidade, limites de autorização, supervisão e responsabilização.
Por isso, a pergunta para as empresas em 2026 já não deveria ser apenas se seus funcionários utilizam inteligência artificial. A pergunta mais importante é:
A organização sabe quais IAs estão trabalhando dentro dela, quais dados acessam e o que estão autorizadas a fazer?
13. Formação AI Governance Manager e MBA da TIexames
O crescimento do Shadow AI e dos agentes autônomos mostra que as organizações precisam de profissionais capazes de conectar estratégia de negócios, governança, gestão de riscos, segurança e conformidade regulatória.
A Formação AI Governance Manager da TIexames trata o tema deste artigo em profundidade: o programa de 45 horas dedica um módulo inteiro a Shadow AI, cobrindo as técnicas de descoberta, o inventário de IA, a classificação de risco, a política corporativa e o plano de 30 dias, além de módulos específicos sobre governança de agentes de IA, guardrails e auditoria. A formação prepara para as certificações internacionais IAPP AIGP e EXIN AI Compliance Professional.
Conheça a Formação AI Governance Manager da TIexames.
Para quem busca uma trilha completa de pós-graduação, o MBA em Gestão e Governança de Inteligência Artificial da TIEXAMES prepara profissionais para liderar a adoção responsável da IA nas organizações. Com 360 horas, o programa integra cinco formações que abrangem IA para negócios, governança de IA, governança de dados, implementação ou auditoria da ISO/IEC 42001 e uma especialização complementar.
A pós-graduação Lato Sensu oferece certificado emitido por faculdade credenciada pelo MEC, possibilidade de obtenção de até quatro certificações internacionais, aulas ao vivo e conclusão em 6 a 12 meses.
Conheça o MBA em Gestão e Governança de Inteligência Artificial da TIEXAMES.
14. Por onde começar
Shadow AI não se resolve com um comunicado proibindo ferramentas. Se a sua organização ainda não começou, três passos cabem na agenda desta semana:
- Faça o primeiro levantamento sem comprar nada. Exporte a lista de concessões OAuth do seu provedor de identidade e revise os relatórios de despesa dos últimos meses em busca de assinaturas de IA. O resultado costuma surpreender.
- Abra o canal de declaração e pergunte às áreas. Um formulário simples, com prazo e com regras de boa-fé acordadas com RH e Jurídico, revela os casos de uso que nenhuma ferramenta técnica enxerga e, de quebra, mostra quais necessidades a empresa ainda não atende.
- Publique a primeira versão da política com a via rápida de aprovação. Duas páginas bastam para começar: as categorias de dados que nunca entram em ferramenta de IA, as ferramentas aprovadas hoje e onde fica o formulário de solicitação. No estudo da IBM, 68% das organizações violadas não tinham política de governança de IA alguma.
A IA já está transformando as empresas. O desafio agora é formar líderes capazes de gerar valor com governança e responsabilidade.