1. O que é o CISSP
O CISSP (Certified Information Systems Security Professional) é a certificação de segurança da informação mais reconhecida do mundo. Ela é emitida pela ISC2 desde 1994 e atesta que o profissional sabe desenhar, implementar e gerenciar um programa de segurança inteiro, e não só operar uma tecnologia. A partir de 15 de abril de 2027 a prova passa a seguir um novo currículo, com pesos redistribuídos entre os 8 domínios e temas como IA, criptografia pós-quântica e passkeys escritos com todas as letras.
Este guia foi escrito para quem vai encarar o exame pela primeira vez. Ele reúne o que está no guia oficial da ISC2 (The Ultimate Guide to the CISSP), no Exam Outline de 2027 e nas regras publicadas da prova adaptativa, e acrescenta o que os documentos oficiais não contam: como as questões são construídas, por que tanta gente experiente reprova e como montar um plano de estudo realista.
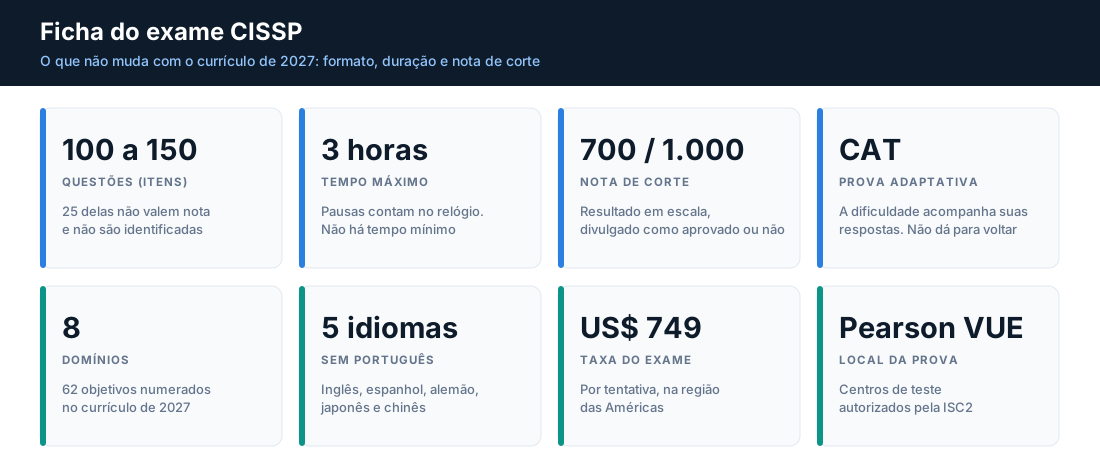
A ficha do exame CISSP. Diagrama criado pela TIexames. Clique na imagem para ampliar.
📥 Downloads oficiais da ISC2
Dois documentos gratuitos servem de base para este artigo e valem a leitura na íntegra:
- CISSP Certification Exam Outline: a página reúne o currículo em vigor e o novo, válido a partir de 15 de abril de 2027, em PDF.
- The Ultimate Guide to the CISSP: o guia oficial da certificação, liberado após o preenchimento de um formulário.
💡 Qual currículo vale para você
O que decide é a data da prova. Exames feitos até 14 de abril de 2027 seguem o currículo de 2024. De 15 de abril de 2027 em diante, vale o currículo novo. Se você ainda vai começar a estudar, o mais seguro é se preparar pelo currículo de 2027.
2. Para quem a certificação faz sentido
O CISSP não é uma certificação de entrada. A ISC2 exige 5 anos de experiência profissional acumulada em pelo menos 2 dos 8 domínios, e a prova foi desenhada para quem já tomou decisões de segurança no trabalho. O guia oficial lista os cargos em que ela costuma ser usada ou exigida:
| Liderança | Arquitetura e engenharia | Análise, auditoria e consultoria |
|---|---|---|
| CISO, CIO, diretor de segurança, diretor ou gerente de TI, gerente de segurança | Arquiteto de segurança, arquiteto de redes, engenheiro de sistemas de segurança | Analista de segurança, auditor de segurança, consultor de segurança |
Dois perfis tiram mais proveito da certificação. O primeiro é o especialista técnico que quer subir para arquitetura ou gestão e precisa mostrar visão do conjunto. O segundo é quem já lidera segurança, veio de outra área (infraestrutura, auditoria, GRC) e quer validar a base técnica.
E se eu ainda não tenho os 5 anos?
Você pode fazer a prova assim mesmo. Quem passa sem a experiência completa se torna Associate of ISC2 e tem até 6 anos para acumular o tempo que falta. Um diploma de graduação ou mestrado em computação, TI ou área relacionada abate 1 ano. Uma certificação adicional da lista aprovada pela ISC2 também abate 1 ano, mas o limite total é de 1 ano de abatimento. Trabalho em meio período e estágio contam, de forma proporcional.
3. Por que o CISSP pesa no mercado de trabalho
Certificação boa é a que o recrutador reconhece sem precisar pesquisar. O CISSP tem essa vantagem há 30 anos, e os motivos são bem concretos:
- É a credencial de segurança mais pedida por gestores de contratação no LinkedIn, segundo o guia oficial da ISC2.
- Foi a primeira certificação de segurança acreditada na ISO/IEC 17024, a norma internacional para organismos que certificam pessoas. Hoje a acreditação é mantida pelo ANAB.
- É aceita pelo Departamento de Defesa dos Estados Unidos para funções de segurança, o que puxou sua adoção em fornecedores e multinacionais.
- Não depende de fabricante. O conteúdo vale para qualquer tecnologia, o que protege o investimento quando a empresa troca de fornecedor.
- Exige experiência comprovada e reciclagem. Além da prova, há o endosso de outro profissional certificado, o Código de Ética e 120 créditos de educação continuada a cada 3 anos.
| Indicador | Número | Fonte |
|---|---|---|
| Profissionais com CISSP ativo | Cerca de 191 mil no mundo (dezembro de 2025) | Contagem de membros da ISC2 |
| Presença geográfica | Membros certificados em mais de 170 países | Guia oficial do CISSP |
| Salário médio na América do Norte | US$ 147.757 por ano | ISC2 Cybersecurity Workforce Study, dados divulgados em maio de 2024 |
| Salário médio global | US$ 119.577 por ano | ISC2 Cybersecurity Workforce Study, dados divulgados em maio de 2024 |
| Equipes com lacuna de competências | 95% relatam pelo menos uma. 59% classificam a falta como crítica ou significativa | ISC2 Workforce Study 2025 (16.029 respondentes) |
O último dado explica bastante coisa. No estudo de 2025, a ISC2 deixou de publicar a estimativa da lacuna global de profissionais, que tinha sido de cerca de 4,8 milhões em 2024. Esse número nunca representou vagas abertas: era a diferença entre a força de trabalho existente e a considerada necessária para proteger as organizações. A mudança veio porque os próprios profissionais passaram a apontar outro problema: falta gente com as competências certas, mais do que falta gente. Para quem contrata, uma certificação que cobre 8 domínios e exige experiência funciona como um atalho para identificar esse perfil.
⚠️ Sobre os salários
Os valores acima são médias em dólar, divulgadas pela ISC2 em maio de 2024, de mercados diferentes do brasileiro. Remuneração depende também de região, experiência, setor e cargo, e a média não prova que a certificação, sozinha, explica o salário. Os números mostram o quanto o perfil é valorizado, mas não devem ser lidos como promessa de remuneração no Brasil. Aqui, o efeito mais visível do CISSP está no acesso: vagas de multinacionais, de consultorias e posições remotas para o exterior costumam citá-lo como requisito ou diferencial.
4. Os 8 domínios e os pesos de 2027
O conteúdo do CISSP é organizado em 8 domínios. A fama da prova vem daí: o conteúdo é muito largo e não se aprofunda no detalhe de nenhuma tecnologia. Ninguém trabalha com os 8 temas ao mesmo tempo, e por isso todo candidato tem pelo menos 2 ou 3 domínios em que parte quase do zero.
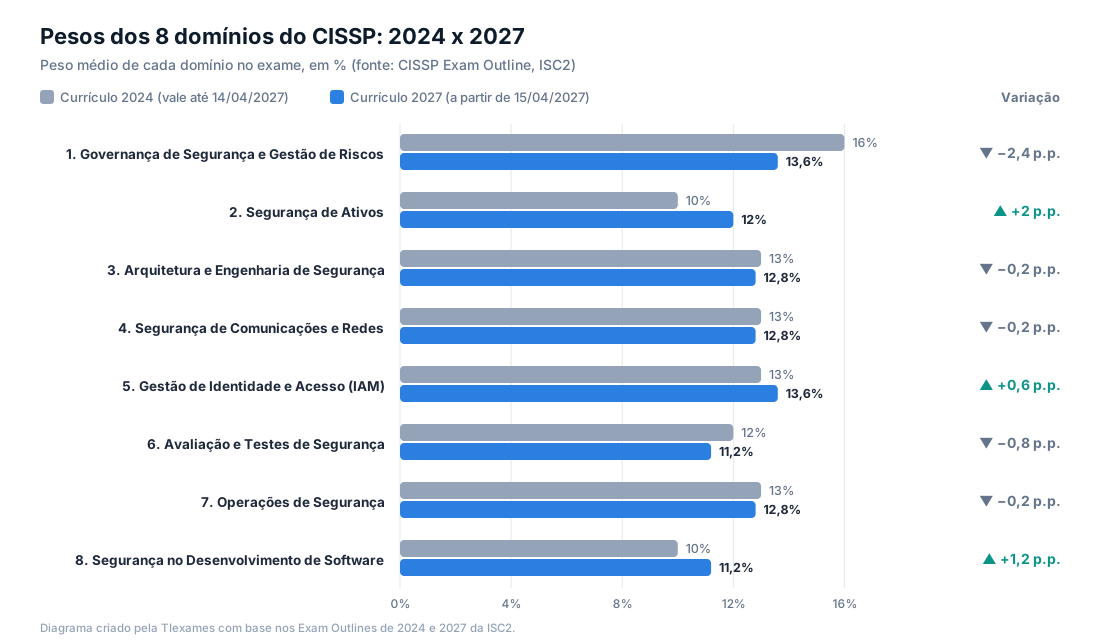
Pesos dos domínios nos currículos de 2024 e 2027. Diagrama criado pela TIexames. Clique na imagem para ampliar.
| Domínio | O que cobre, em resumo | Peso em 2027 |
|---|---|---|
| 1. Governança de Segurança e Gestão de Riscos | Ética, conceitos de segurança, governança, leis e conformidade, políticas, continuidade de negócios, gestão de riscos, modelagem de ameaças, cadeia de suprimentos e conscientização | 13,6% |
| 2. Segurança de Ativos | Classificação de informações e ativos, papéis sobre os dados, ciclo de vida do dado, retenção, descarte e controles de proteção | 12% |
| 3. Arquitetura e Engenharia de Segurança | Princípios de projeto seguro, modelos de segurança, vulnerabilidades de arquiteturas, criptografia, ataques e segurança física de instalações | 12,8% |
| 4. Segurança de Comunicações e Redes | Modelos OSI e TCP/IP, protocolos seguros, segmentação, redes sem fio e celulares, SDN, componentes de rede e canais de comunicação | 12,8% |
| 5. Gestão de Identidade e Acesso (IAM) | Controle de acesso físico e lógico, autenticação, identidade federada, modelos de autorização e ciclo de vida de identidades | 13,6% |
| 6. Avaliação e Testes de Segurança | Estratégias de avaliação e auditoria, testes de controles, coleta de dados de processos, análise de resultados e relatórios | 11,2% |
| 7. Operações de Segurança | Investigações, logs e monitoramento, gestão de configuração, resposta a incidentes, correções, mudanças, recuperação de desastres e segurança física | 12,8% |
| 8. Segurança no Desenvolvimento de Software | Segurança no ciclo de desenvolvimento, controles nos ambientes de desenvolvimento, avaliação de software próprio e adquirido, codificação segura | 11,2% |
Os nomes dos domínios estão traduzidos livremente. Quem vai fazer o exame em inglês deve estudar também a terminologia original.
🧭 Mapa mental do CISSP 2027
Para enxergar o conteúdo inteiro de uma vez, montamos um mapa mental interativo com os 8 domínios, os 62 objetivos e todos os tópicos do currículo de 2027, com um ponto-chave de prova para cada objetivo e a marcação do que é novo. Ele está em inglês, como a prova, e funciona bem no celular. Abrir o mapa mental do CISSP 2027.
✅ O que os pesos novos dizem
Em 2024 o Domínio 1 valia 16% e os menores valiam 10%. Em 2027 a diferença entre o maior e o menor cai para 2,4 pontos percentuais. A consequência prática é simples: não existe mais domínio que dê para deixar de lado. Uma conta nossa ajuda a visualizar. Numa prova de tamanho máximo há 125 questões pontuadas, e os pesos de 2027 equivalem a 17 questões nos domínios 1 e 5, 16 nos domínios 3, 4 e 7, 15 no domínio 2 e 14 nos domínios 6 e 8. É uma aproximação, porque a ISC2 fala em peso médio e a prova varia de candidato para candidato.
5. O que mudou no currículo de 2027
A ISC2 revisa o CISSP em ciclos de cerca de 3 anos, com base em uma pesquisa chamada Job Task Analysis, que levanta o que os profissionais da área fazem no dia a dia. A revisão de 2027 mantém os 8 domínios e os 62 objetivos numerados. As mudanças se concentram em três pontos:
- O Domínio 1 mudou de nome. De "Security and Risk Management" para "Security Governance and Risk Management".
- Todos os pesos foram ajustados. O Domínio 1 perdeu 2,4 pontos. Segurança de Ativos ganhou 2 pontos e Desenvolvimento de Software ganhou 1,2.
- Os tópicos ficaram mais explícitos. Vários temas que já circulavam na prova passaram a ser nomeados no currículo, com destaque para IA, computação quântica, autenticação sem senha e cadeia de suprimentos de software.
Comparamos os dois documentos linha a linha. A tabela resume o que entrou ou foi reescrito em cada domínio.
| Domínio | Principais novidades no currículo de 2027 |
|---|---|
| 1. Governança e Riscos | Ética em IA. HIPAA entre os exemplos de privacidade e de frameworks de risco. PCI DSS citado pelo nome. A medição passa a constar no enunciado do objetivo do programa de conscientização (a avaliação de eficácia já existia em 2024), e entra o engajamento das partes interessadas. Acordos de nível de serviço (SLA) com fornecedores e risco reputacional na cadeia de suprimentos |
| 2. Ativos | Política de gestão de dados e política de gestão de ativos. Manuseio físico e digital, destruição segura de mídias e criptografia em repouso e em trânsito. Retirada de ativos de uso. CNAPP entre os métodos de proteção de dados |
| 3. Arquitetura e Engenharia | Ameaças de IA (IA adversarial, envenenamento de modelos, deepfakes) e ataques de dia zero. Criptografia pós-quântica. Computação quântica, sistemas autônomos e risco de cadeia de suprimentos como vulnerabilidades de arquitetura. HSM, tecnologia operacional (OT), serverless e FaaS. Novos princípios: rodízio de funções, integridade por duas pessoas, well-architected framework e tecnologias de reforço à privacidade |
| 4. Redes | Poucas alterações. Segurança definida por software veio do Domínio 8. Trabalho remoto entrou entre os exemplos de acesso remoto |
| 5. IAM | Autenticação sem senha ganhou item próprio, com FIDO, WebAuthn, passkeys e biometria. Controle de acesso adaptável ao risco (RAdAC). Identidades entram na lista do que é gerenciado. Escalação de privilégios com grupos de administradores e menor privilégio. O item 5.6 agora cobre sistemas de autenticação e de autorização |
| 6. Avaliação e Testes | Análise de resultados de testes e também de auditorias. "Divulgação ética" virou "divulgação responsável". "Simulação de violação e ataque" virou "simulações de ataque" |
| 7. Operações | SOAR, EDR e XDR. DLP no monitoramento de saída. Backups imutáveis e criptografados. Site morno (warm site). Serviços de terceiros como limpeza de tráfego DDoS e provedores gerenciados. Métricas de recuperação (MTTR e MTBF). "Lista de permissão e de bloqueio" no lugar de whitelist e blacklist |
| 8. Software | SSDF (o framework de desenvolvimento seguro do NIST) e requisitos de SBOM. Shift left. Linguagens com segurança de memória. Análise de composição de software ligada ao uso de código aberto. FaaS entre os serviços de nuvem |
O currículo de 2027 não troca a base do CISSP. Ele dá nome ao que o mercado já cobrava: IA, pós-quântica, identidade sem senha e software com origem rastreável.
O que não mudou
O formato da prova é o mesmo: adaptativa, de 100 a 150 questões, 3 horas e nota de corte de 700 em 1.000. O requisito de 5 anos de experiência continua igual. A maior parte da estrutura e dos temas também foi preservada, então bons materiais do currículo de 2024 seguem úteis, desde que você cubra as novidades da tabela.
💡 Um tópico sumiu da lista. Ele saiu da prova?
Não necessariamente. Os itens entre parênteses no currículo são exemplos, e a ISC2 não afirma que a lista é completa. Exercícios de red team e blue team, por exemplo, deixaram de ser citados no Domínio 6, mas teste de invasão continua lá. Na dúvida, estude pelo objetivo numerado, e não pelo exemplo.
6. Como é a prova: o formato adaptativo (CAT)
O CISSP usa teste adaptativo computadorizado (CAT, de Computerized Adaptive Testing) desde dezembro de 2017. Quem só fez provas tradicionais estranha, porque as regras são outras. A prova começa com uma questão bem abaixo do padrão de aprovação. A cada resposta, o sistema recalcula a estimativa da sua capacidade e escolhe a questão seguinte com base nela. Acertou, a próxima tende a ser mais difícil. Errou, tende a ser mais fácil.
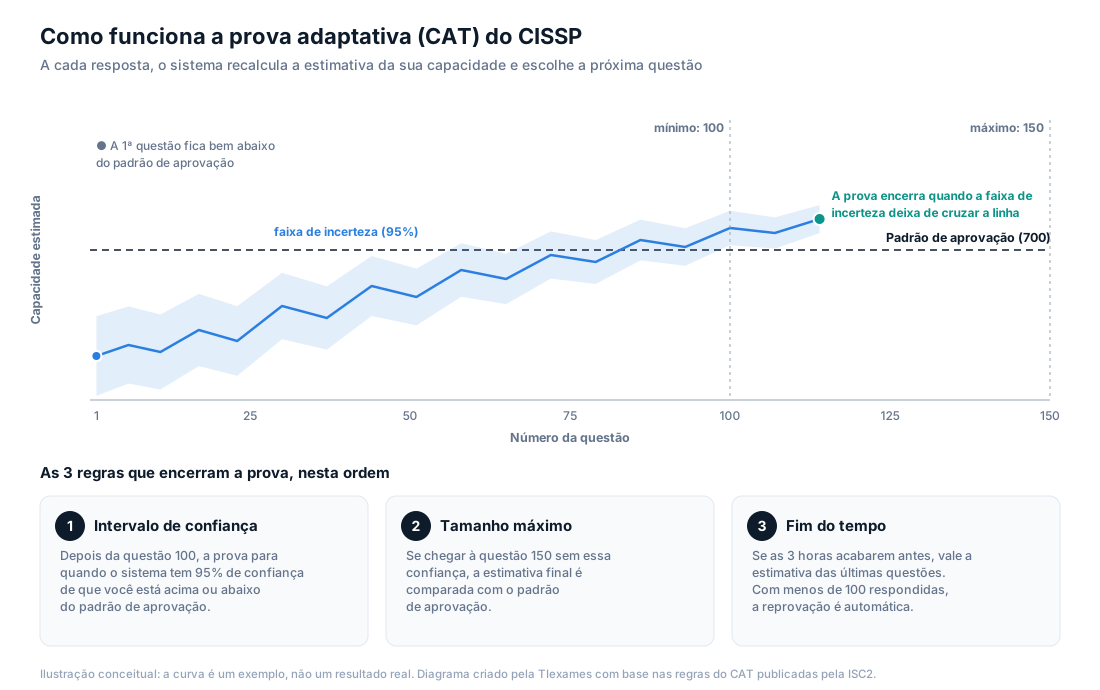
Como a prova adaptativa decide o resultado. Ilustração conceitual criada pela TIexames. Clique na imagem para ampliar.
Seis regras do CAT mudam a forma de fazer a prova:
- Não dá para voltar. Confirmou a resposta, ela está travada. Não existe marcar para revisar nem tela de revisão no final.
- Não dá para pular. A próxima questão só aparece depois que a atual for respondida.
- 25 questões não valem nota. São itens em teste para provas futuras. Eles vêm misturados aos demais e não são identificados, então trate todas as questões como pontuadas.
- A prova pode acabar na questão 100. A partir desse ponto, o sistema encerra quando tem 95% de confiança estatística de que você está acima ou abaixo do padrão. Terminar na 100 pode ser aprovação ou reprovação.
- Você vai sentir que está indo mal. No trecho final, o sistema apresenta questões que você tem cerca de 50% de chance de acertar. É assim para todo mundo, inclusive para quem passa.
- Pausas contam no relógio. Você pode sair da sala quantas vezes quiser, mas o cronômetro de 3 horas não para.
Como o resultado é decidido
Não existe um número de acertos que garanta a aprovação. O resultado depende da estimativa de capacidade que o algoritmo calcula a partir das suas respostas e da dificuldade das questões apresentadas. Três regras encerram a prova, nesta ordem: intervalo de confiança (a partir da questão 100), tamanho máximo (questão 150) e fim do tempo. Nos dois últimos casos, a estimativa final é comparada com o padrão de aprovação. Quem não responder ao mínimo de 100 questões em 3 horas é reprovado automaticamente.
Ao sair da sala você recebe um resultado preliminar impresso. O resultado oficial chega depois por e-mail. Quem é aprovado não recebe nota. Quem não passa recebe a indicação dos domínios em que ficou abaixo do esperado, o que orienta a próxima tentativa.
⚠️ Ritmo de prova
Com 3 horas para até 150 questões, a conta dá 72 segundos por questão no pior caso. Treine sempre com tempo marcado. Em uma prova que não deixa voltar, gastar 5 minutos numa questão custa caro lá na frente.
7. Como são as questões
O currículo de 2027 descreve o formato como "múltipla escolha e tipos avançados de item". Na prática, a grande maioria das questões é de múltipla escolha com 4 alternativas e uma única resposta. Os itens avançados são poucos e incluem arrastar e soltar (associar conceitos ou ordenar etapas) e hotspot (clicar na área correta de um diagrama).
A dificuldade está menos no formato e mais no enunciado. Boa parte das questões descreve uma situação e pede a MELHOR resposta, a PRIMEIRA ação ou a opção MAIS eficaz. É comum que as 4 alternativas sejam tecnicamente defensáveis. Só uma responde ao que foi perguntado, do ponto de vista de quem responde pelo programa de segurança.
Um exemplo comentado
A questão abaixo foi escrita pela TIexames para ilustrar o estilo. Ela está em inglês porque a prova não é oferecida em português.
📝 Questão de exemplo
A company plans to migrate its customer database to a Software as a Service (SaaS) provider. As the security manager, what should you do FIRST?
A. Encrypt all customer data before the migration
B. Review the provider's independent audit reports
C. Identify the business and regulatory requirements that apply to the data
D. Configure single sign-on between the company and the provider
As alternativas A, B e D são boas práticas e provavelmente serão executadas em algum momento. A resposta é a C. Antes de escolher controles ou avaliar o fornecedor, é preciso saber quais requisitos os dados carregam: classificação, leis aplicáveis, obrigações contratuais. Sem isso, não há critério para dizer se a criptografia é suficiente ou se o relatório de auditoria cobre o que interessa. O raciocínio que a prova recompensa é este: primeiro entender o negócio e o risco, depois decidir o controle.
A mentalidade que a prova espera
Todo preparatório repete o conselho de pensar como gestor, e ele faz sentido. Na prática, quer dizer o seguinte:
- Vidas humanas vêm antes de qualquer ativo. Quando a situação envolve ameaça à vida ou à integridade física, a proteção das pessoas tem prioridade, sempre dentro do que a questão pede.
- Processo vem antes de ferramenta. Política, análise de risco e requisitos antecedem a compra ou a configuração de tecnologia.
- Segurança serve ao negócio. A melhor resposta reduz o risco a um nível aceitável com custo proporcional. Ela raramente é a mais restritiva.
- Você aconselha, o dono do risco decide. Aceitar um risco cabe a quem tem autoridade sobre ele, conforme as alçadas da organização. O profissional de segurança analisa e recomenda.
- Corrija a causa. Entre apagar o incêndio e eliminar a origem dele, a prova prefere a origem, desde que o incêndio já esteja contido.
8. O processo em 6 etapas, do cadastro à manutenção
O guia oficial da ISC2 descreve o caminho até a certificação em 6 etapas. Vale conhecer todas antes de começar, porque passar na prova é só a quarta.
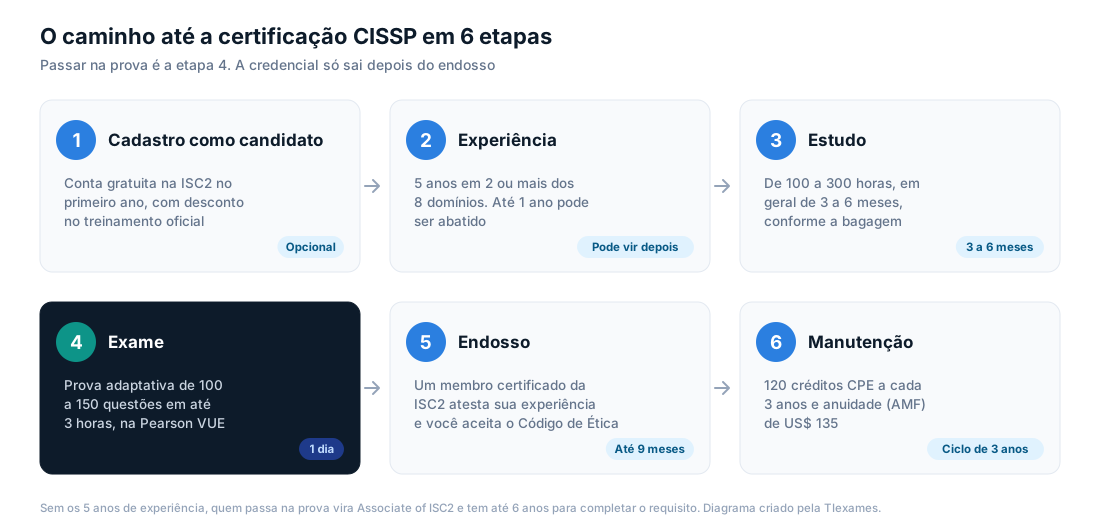
As 6 etapas até o CISSP. Diagrama criado pela TIexames. Clique na imagem para ampliar.
- Cadastrar-se como ISC2 Candidate. É opcional. O primeiro ano é gratuito (a renovação custa US$ 50 por ano) e dá 10% de desconto no treinamento oficial em ritmo próprio, além de acesso a conteúdos da ISC2.
- Reunir a experiência. São 5 anos acumulados, em tempo integral, em 2 ou mais domínios. Lembre que dá para fazer a prova antes e completar o tempo depois, como Associate of ISC2. Nessa condição há anuidade de US$ 50 e exigência de 15 créditos de CPE por ano.
- Estudar. A ISC2 oferece treinamento oficial em três formatos (ritmo próprio com trilha adaptativa, turma online com instrutor e turma presencial para grupos) e materiais de autoestudo. Há também cursos preparatórios independentes, livros e simulados. A seção 11 traz um plano de estudo.
- Fazer o exame. O agendamento é feito no site da Pearson VUE, com a conta da ISC2. A prova acontece em um centro de testes autorizado, com documento de identificação e conferência biométrica. Use no cadastro o nome exatamente como está no documento.
- Passar pelo endosso. Depois de aprovado, você tem 9 meses para enviar a comprovação de experiência, endossada por um profissional certificado pela ISC2 em situação regular, e aceitar o Código de Ética. Se não conhecer ninguém certificado, a própria ISC2 pode fazer o endosso. Parte dos processos é auditada, então guarde documentos que comprovem o que você declarar.
- Manter a certificação. O ciclo é de 3 anos. Nesse período você precisa somar 120 créditos de educação continuada (CPE), com 40 por ano como referência, e pagar a anuidade (AMF) de US$ 135. Pelo menos 90 dos 120 créditos devem ser do Grupo A, ligados aos domínios da certificação. Os outros 30 podem ser do Grupo A ou do Grupo B, de desenvolvimento profissional geral. A primeira anuidade é paga antes da concessão do certificado, e quem tem mais de uma certificação da ISC2 paga uma única anuidade.
Como somar os créditos de CPE
Os 120 créditos assustam menos do que parecem. O guia oficial lista várias formas de pontuar: assistir a webinars da ISC2, participar de eventos e reuniões de capítulos locais, fazer cursos, ler um livro da área e escrever uma resenha de 150 palavras, publicar artigos, preparar ou assistir a apresentações sobre os domínios e fazer trabalho voluntário, como ajudar a desenvolver questões para os exames.
9. Quanto custa
Os valores são cobrados em dólar. A tabela reúne os custos previsíveis para um candidato no Brasil, com os preços de 2026.
| Item | Valor | Observação |
|---|---|---|
| Taxa do exame | US$ 749 | Por tentativa, na região das Américas. Podem incidir impostos e IOF do cartão |
| Nova tentativa | US$ 749 | Não há desconto para refazer a prova |
| Anuidade de certificado (AMF) | US$ 135 por ano | Uma única anuidade cobre todas as certificações ISC2 |
| Anuidade de Associate of ISC2 | US$ 50 por ano | Para quem passou e ainda completa a experiência. Exige 15 créditos de CPE por ano |
| Cadastro como candidato | Gratuito no 1º ano | US$ 50 por ano se decidir renovar |
| Endosso | Sem custo | Prazo de 9 meses após a aprovação |
| Preparação | Variável | Livros, simulados e curso preparatório |
⚠️ Reprovar custa caro e atrasa
Além de pagar a taxa cheia de novo, é preciso respeitar um intervalo entre as tentativas. A regra em vigor prevê 30 dias de espera depois da primeira tentativa, 60 depois da segunda e 90 depois da terceira, com limite de 4 tentativas a cada 12 meses. Confira os prazos e os valores no site da ISC2 antes de agendar, porque a política é revisada de tempos em tempos.
10. CISSP, CISM, CCSP ou Security+
A dúvida mais comum de quem pesquisa o CISSP é se outra certificação não seria um caminho melhor. A resposta depende de onde você está na carreira e para onde quer ir. Estas são as quatro mais comparadas:
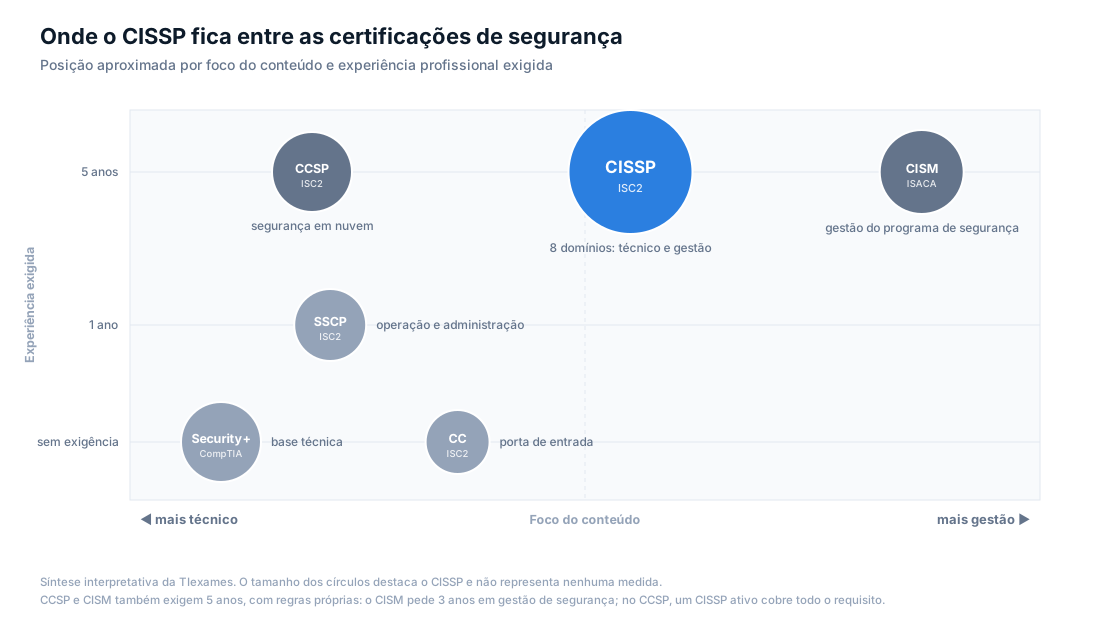
Posicionamento das principais certificações de segurança. Síntese interpretativa da TIexames. Clique na imagem para ampliar.
| Critério | CISSP | CISM | CCSP | Security+ |
|---|---|---|---|---|
| Entidade | ISC2 | ISACA | ISC2 | CompTIA |
| Nível | Avançado | Avançado | Avançado | Entrada |
| Foco | Programa de segurança completo, da técnica à gestão | Gestão do programa de segurança, riscos e incidentes | Segurança em nuvem: arquitetura, dados, operação e conformidade | Fundamentos técnicos de segurança |
| Experiência exigida | 5 anos em 2 dos 8 domínios | 5 anos em segurança, 3 deles em gestão | 5 anos em TI, 3 em segurança e 1 em um domínio do CCSP | Nenhuma |
| Formato da prova | Adaptativa, 100 a 150 questões, 3 horas | Linear, 150 questões, 4 horas | Adaptativa, 100 a 150 questões, 3 horas | Linear, até 90 questões, 90 minutos, com itens práticos |
| Aprovação | 700 em 1.000 | 450 em 800 | 700 em 1.000 | 750 em 900 |
| Taxa do exame | US$ 749 | US$ 575 para membros da ISACA, US$ 760 para os demais | US$ 599 | Cerca de US$ 400 |
| Indicada para | Quem quer liderar ou arquitetar segurança com visão de todas as áreas | Quem já está ou quer estar na gestão de segurança e GRC | Quem se especializa em nuvem, muitas vezes depois do CISSP | Quem está começando na área |
Os valores e formatos das outras certificações mudam com frequência. Confirme no site de cada entidade antes de decidir.
Como escolher
- Começando em segurança: Security+ ou a CC, da própria ISC2, constroem a base. O CISSP fica para depois, embora nada impeça de fazer a prova e seguir como Associate.
- Perfil técnico com alguns anos de estrada: o CISSP é o passo mais natural, porque amplia a visão sem exigir experiência em gestão.
- Carreira em gestão e GRC: CISSP e CISM se complementam. O CISM vai mais fundo na gestão do programa. O CISSP dá o lastro técnico que o gestor precisa para conversar com arquitetos e operações.
- Especialização em nuvem: o CCSP combina bem com o CISSP. Quem tem CISSP ativo já cumpre todo o requisito de experiência do CCSP.
O CISSP também conversa bem com formações baseadas em normas ISO. Ele cobra o conceito e a decisão. A ISO/IEC 27001 estabelece os requisitos de um sistema de gestão de segurança da informação. A ISO 31000 traz diretrizes para integrar a gestão de riscos à organização e não é uma norma de requisitos para certificação. Quem já fez a ISO 31000 Risk Manager, por exemplo, chega ao Domínio 1 com boa parte do vocabulário de riscos resolvida.
11. Como estudar: plano de 12 semanas e erros comuns
A ISC2 não divulga taxa de aprovação nem tempo médio de estudo. Como estimativa de planejamento, preparatórios e relatos de candidatos costumam falar em 3 a 6 meses, com algo entre 100 e 300 horas no total. A variação depende da bagagem: quem já atua em vários domínios tende a ficar perto do piso.
Plano de referência para 12 semanas
O plano abaixo supõe de 10 a 15 horas por semana. A ordem não segue a numeração oficial. Ela começa pela governança, passa por ativos e identidade e deixa operações para o fim, quando os conceitos dos outros domínios já estão assentados.
| Semana | Conteúdo | Foco |
|---|---|---|
| 1 e 2 | Domínio 1: Governança de Segurança e Gestão de Riscos | É a base da mentalidade da prova. Riscos, continuidade e ética em IA |
| 3 | Domínio 2: Segurança de Ativos | Classificação, papéis sobre os dados e ciclo de vida. Foi o domínio que mais ganhou peso |
| 4 | Domínio 5: Gestão de Identidade e Acesso | Modelos de autorização, federação e autenticação sem senha |
| 5 | Domínio 4: Segurança de Comunicações e Redes | Modelo OSI, protocolos seguros e segmentação |
| 6 e 7 | Domínio 3: Arquitetura e Engenharia de Segurança | O mais denso. Modelos de segurança, criptografia, pós-quântica e ameaças de IA |
| 8 | Domínio 8: Segurança no Desenvolvimento de Software | Ciclo de desenvolvimento, SSDF, SBOM e testes de aplicação |
| 9 | Domínio 6: Avaliação e Testes de Segurança | Tipos de teste, auditoria e relatórios |
| 10 e 11 | Domínio 7: Operações de Segurança | O mais extenso, com 15 objetivos. Incidentes, recuperação de desastres, EDR, XDR e SOAR |
| 12 | Revisão e simulados | Simulados completos com tempo marcado e revisão dos pontos fracos |
5 erros comuns na preparação
- Responder como técnico. O candidato escolhe a solução que ele mesmo implementaria, quando a questão queria a decisão de quem responde pelo risco. É um dos erros mais citados por quem prepara candidatos.
- Confiar demais na própria experiência. A Destination Certification chama isso de paradoxo da experiência: dominar um domínio no trabalho esconde as lacunas nos outros, e ainda leva a responder "como fazemos na minha empresa" em vez de seguir a boa prática geral. Estude os 8 domínios, inclusive os que você acha que conhece.
- Decorar em vez de entender. Memorizar definições não basta. Boa parte das questões descreve uma situação, e quem só decorou listas reconhece os termos e erra a aplicação.
- Treinar com questões fáceis ou decoradas. Simulado serve para praticar raciocínio, e não para colecionar gabaritos. Como a prova é adaptativa e o banco de questões é grande, não existe conjunto de perguntas para memorizar. Em cada questão errada, entenda por que a correta é melhor e por que as outras três são piores.
- Subestimar o inglês. A prova não tem versão em português, e a diferença entre duas alternativas muitas vezes está em uma palavra: BEST, FIRST, MOST, LEAST. Faça simulados em inglês desde o início e estude os termos técnicos no idioma original.
✅ Materiais alinhados ao currículo de 2027
Ao escolher livro, curso ou simulado, verifique para qual currículo o material foi escrito. As novas edições dos principais guias de estudo e cadernos de questões estão previstas para os primeiros meses de 2027. Até lá, um material de 2024 complementado pela lista de novidades da seção 5 resolve.
12. Perguntas frequentes
Dá para fazer a prova do CISSP em português?
Não. O exame é oferecido em inglês, espanhol, alemão, japonês e chinês simplificado. A maioria dos brasileiros faz em inglês, idioma em que está quase todo o material de estudo.
Preciso ter os 5 anos de experiência antes de fazer a prova?
Não. Você pode fazer a prova a qualquer momento. Sem a experiência completa, vira Associate of ISC2 e tem até 6 anos para cumprir o requisito.
Quantas questões preciso acertar?
Não há um número fixo. A prova é adaptativa, e o resultado vem da estimativa de capacidade calculada com base nas suas respostas e na dificuldade das questões apresentadas. A nota de corte é 700 em uma escala de até 1.000 pontos.
A prova terminou na questão 100. Isso é bom?
Pode ser bom ou ruim. Significa apenas que o sistema já tinha 95% de confiança sobre o resultado, para um lado ou para o outro.
Vou fazer a prova antes de 15 de abril de 2027. Estudo por qual currículo?
Pelo de 2024, que continua valendo até 14 de abril de 2027. Se houver risco de adiar a prova para depois dessa data, inclua as novidades de 2027 no estudo.
O material de 2024 serve para a prova de 2027?
Serve como base, porque a maior parte do conteúdo foi mantida. Complete com os tópicos novos: IA, criptografia pós-quântica, autenticação sem senha, EDR e XDR, backups imutáveis, SSDF e SBOM.
Onde a prova é aplicada?
Em centros de teste da Pearson VUE autorizados pela ISC2. Consulte no site da Pearson VUE as unidades e as datas disponíveis na sua região.
O CISSP vence?
A certificação vale por ciclos de 3 anos. Para renovar, é preciso somar 120 créditos de educação continuada no período, pelo menos 90 deles do Grupo A, e manter a anuidade em dia. Não é necessário refazer a prova.
13. Por onde começar
O CISSP exige meses de estudo e um investimento considerável, e devolve uma credencial que o mercado reconhece em qualquer país. Quatro passos para sair deste artigo com algo em andamento:
- Baixe o currículo de 2027. O Exam Outline está disponível no site da ISC2. Leia os 62 objetivos, com o apoio do mapa mental, e marque, com sinceridade, os que você saberia explicar a um colega.
- Defina a data da prova. Ela determina o currículo e dá um prazo ao estudo. Sem data marcada, a preparação tende a se arrastar.
- Monte o plano pelos seus pontos fracos. Use o plano de 12 semanas como referência e dê mais tempo aos domínios distantes do seu dia a dia.
- Treine o raciocínio desde a primeira semana. Questões comentadas, em inglês e com tempo marcado, são o que mais aproxima o estudo da prova real.
Preparatório CISSP da TIexames
Os 8 domínios do currículo de 2027 em aulas ao vivo, com professores atuantes no mercado, questões comentadas e foco no raciocínio que a prova adaptativa cobra.
Próxima turma no início de 2027